
Magnolia
Технологии
Посетители Facebook оказались в опасности из-за браузера Edge
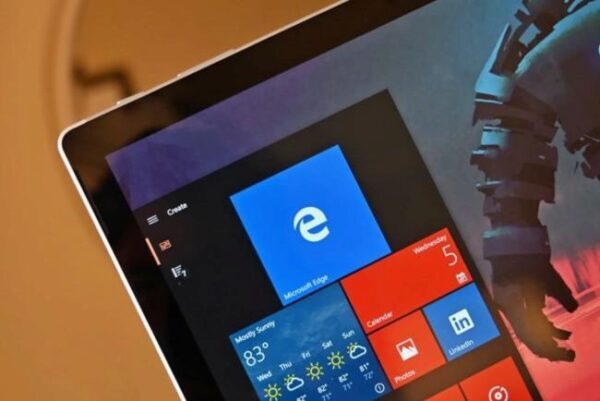
Ошибку обнаружил эксперт Google Project Zero Иван Фратрик. Он описывал проблему как XSS-уязвимость, позволявшую любому сайту обойти правило click-to-play и запускать Flash-контент.
После того как Фратрик сообщил инженерам Microsoft об ошибке, в феврале вышло исправление, которое исправило большую часть проблем. До февраля 2019 года тайный белый список содержал 58 записей, в том числе домены и поддомены официального сайта Microsoft, MSN, музыкального сервиса Deezer, Yahoo и китайской социальной сети QQ. Однако осталось лишь два домена, на которых ошибка все еще проявлялась.
Текущая версия Edge позволяет Facebook выполнять любой Flash-контент размером более 398x298 пикселей и размещенный на https://www.facebook.com и https://apps.facebook.com. По мнению специалистов, Edge разрешает Facebook такое поведение из-за многочисленных старых Flash-игр социальной сети.
Журналисты издания ZDNet приводят комментарий представителей Facebook. Те утверждают, что никогда не просили Microsoft о подобных уступках и сами настраивают на удалении доменов социальной сети из белого списка.
Читайте также:
Почему советские инженеры строили бесшахтные резервуары с «асбестовой крышкой»?
В Центральном военно-клиническом госпитале Московской области прошел благотворительный концерт для участников СВО
Знаменитый «Умирающий лебедь» прозвучит на юбилейном вечере в Пскове в память об Анне Павловой
Методологию проекта «Чистый воздух» предложили дополнить показателями фактического загрязнения атмосферы