
Технологии
Павел Дуров прокомментировал информацию о новом вирусе в Telegram (ФОТО)
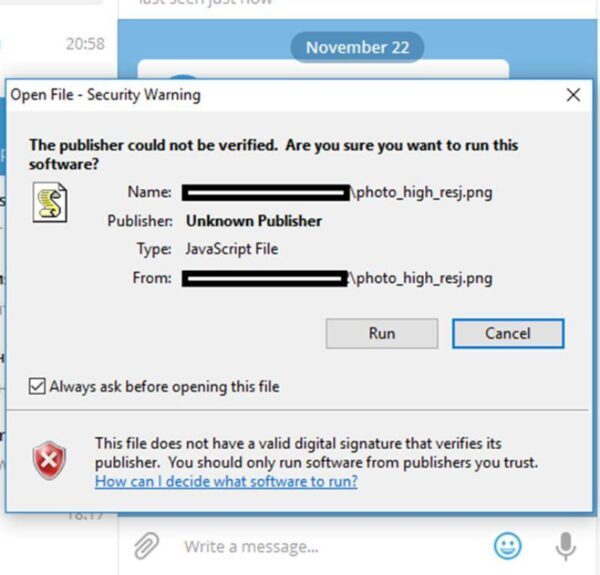

Уязвимость эксплуатировалась в приложении Telegram для Windows, и, по всей видимости. Они использовали атаку RLO (right-to-left override), которая зеркально отражает знаки в именах файлов и таким образом маскирует исполняемые файлы. Пользователь, скачавший файл, запускал на своём компьютере вирус, который занимался майнингом, а также пересылал злоумышленникам кэш Telegram, где в зашифрованном виде хранятся фотографии, видео, документы, аудиозаписи и прочие файлы, использовавшиеся в переписке.
Жертвами этой атаки стали около тысячи пользователей Telegram. Все обнаруженные случаи эксплуатации уязвимости зафиксированы в России.
Обновлено:
Павел Дуров в своём телеграме пояснил, что речь не идёт об уязвимости нулевого дня. Злоумышленники использовали социальную инженерию и обманом заставляли пользователей скачивать и запускать файлы с расширением .pgn которые на самом деле оказывались скриптами .js. Для установки вируса пользователям требовалось скачать его, нажать на кнопку «Запуск» и дождаться завершения инсталляции.
Читайте также:
Цена каско: из чего складывается расчёт полиса
В Челябинске пройдут гастроли Московского «Театра на Трубной» с пятью постановками в рамках программы «Большие гастроли»
Исследование: турист в Свердловской области едет за природой, культурой и путешествует всей семьей
Фонд Юрия Лужкова организует масштабный городской субботник в Москве